Les structures physiques cèdent rarement d’un coup. La corrosion commence en silence, sous la peinture, et attaque lentement l’acier porteur. En cybersécurité, le récit dominant met en scène des attaquants brillants qui déjouent des défenses sophistiquées. Les données du Verizon Data Breach Investigations Report (DBIR) 2026 racontent une autre histoire : celle d’une infrastructure déployée, puis jamais entretenue. C’est le fil de cette vidéo, et c’est un sujet que tout responsable des risques devrait poser sur la table de son comité.
Le décryptage en vidéo
▶️ La vidéo ne s’affiche pas ? Regardez-la directement sur YouTube.
Le basculement : 31 % contre 13 %
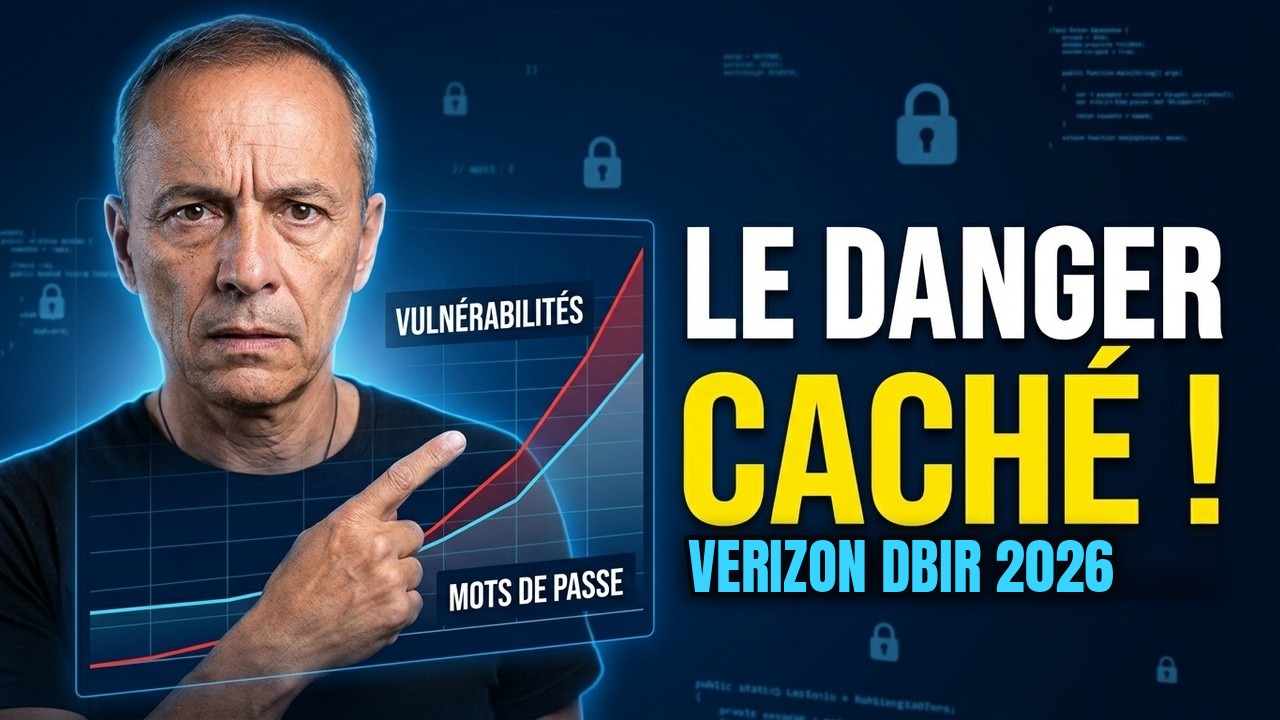
Le chiffre central du rapport, tel que présenté dans la vidéo : l’exploitation de vulnérabilités représente désormais 31 % des brèches, nettement devant le vol d’identifiants, tombé à 13 %. Le phishing et les mots de passe volés restent un facteur, mais la priorité des attaquants s’est déplacée : scanner et exploiter ce que nous avons déployé sans l’entretenir.
Le rapport identifie aussi dix techniques d’attaque désormais amplifiées par l’IA générative. Les attaquants s’en servent pour aller plus vite à chaque étape, de la détection des failles à l’écriture du code qui les exploite. D’où la question posée dans la vidéo : quels systèmes porteurs de votre environnement n’ont jamais été inspectés ?
La dette de correctifs, une facture qui arrive à échéance
L’idée forte de la vidéo : une défaillance de sécurité moderne est une facture arrivée à échéance. Pour la comprendre, il faut quitter le drame de la brèche et regarder l’arithmétique froide de l’hygiène opérationnelle.
Le délai entre la publication d’un correctif et son application décide si un événement reste une mise à jour de routine ou devient une crise. Or, selon les chiffres cités :
- le nombre médian de failles critiques à corriger a augmenté de 50 % en un an ;
- dans le même temps, seules 26 % des failles critiques ont été entièrement corrigées (contre 38 % l’an dernier), avec un délai médian de 43 jours.
Cet écart est une dette structurelle qui s’accumule en temps réel. La vidéo pose une question simple, que je trouve redoutable en audit : pouvez-vous énoncer l’intervalle exact que votre organisation maintient entre la divulgation publique d’une vulnérabilité et l’application du correctif ?
La périphérie : là où la contrainte est maximale
Dans une structure physique, les points de connexion les plus sollicités exigent les inspections les plus rigoureuses. Dans un système d’information, ces joints porteurs sont les équipements de périphérie : pare-feu, passerelles, VPN.
Deux cas illustrent cette « fatigue de la périphérie » :
- PAN-OS (CVE-2026-0257) : une faille activement exploitée qui permet de contourner entièrement l’authentification, de neutraliser des contrôles de sécurité et d’initier des connexions VPN.
- Oracle E-Business Suite : une zero-day au score CVSS critique de 9,8 (référencée CVE-2025-61882 dans l’analyse de Rapid7 citée en source).
Le point commun : l’intervalle entre divulgation publique et exploitation a pratiquement disparu. La périphérie est devenue une course où le script de l’attaquant va plus vite que la cadence de correction de l’entreprise.
Les dépendances internes : la dette qu’on ne voit pas
Si la périphérie est visible, un second registre de dette s’accumule dans les composants internes jamais examinés : les dépendances transitives, sans propriétaire clair ni rythme d’inspection.
Deux chiffres de la vidéo donnent le vertige :
- des années après Log4Shell, jusqu’à 29 % des téléchargements de Log4j concernent encore une version vulnérable ;
- cette année, des composants Java vulnérables, pour lesquels un correctif existe, ont été téléchargés plus de 2,9 milliards de fois.
MOVEit : l’effet multiplicateur de la chaîne
La brèche MOVEit montre ce qui se passe quand un composant partagé cède. Une seule vulnérabilité dans un logiciel de transfert de fichiers a compromis, selon la vidéo, 2 773 organisations et exposé les données de près de 96 millions de personnes. Les fournisseurs partagent les mêmes dépendances non inspectées : une seule faille, des expositions multiples. La confiance transitive est la charge non inspectée la plus lourde.
Ce que je recommande d’en tirer
La conclusion de la vidéo tient en trois actions, que je reformule pour un comité des risques :
- Mesurer et piloter le délai de correction, en particulier sur la périphérie exposée. C’est un indicateur de risque, pas une statistique d’exploitation.
- Nommer un propriétaire de maintenance pour chaque composant dont dépend l’entreprise, dépendances logicielles comprises.
- Identifier la première dette structurelle à traiter ce trimestre, et rendre ce travail aussi routinier que la maintenance des installations, sans attendre le prochain titre de presse sur une zero-day.
À l’ère de l’exploitation amplifiée par l’IA, la maintenance de routine est la seule défense durable. Sur la gestion des dépendances, voir aussi IA agentique : la nouvelle menace invisible des supply chains logicielles.
À retenir
- DBIR 2026 : exploitation de vulnérabilités 31 % des brèches, vol d’identifiants 13 %.
- Failles critiques à corriger +50 % en un an, seulement 26 % entièrement corrigées : la dette s’accumule.
- La périphérie (PAN-OS, Oracle E-Business Suite) est exploitée presque dès la divulgation.
- Log4j vulnérable encore jusqu’à 29 % des téléchargements ; 2,9 milliards de téléchargements de composants Java vulnérables.
- MOVEit : 2 773 organisations et près de 96 millions de personnes touchées par une seule faille.
Vous préférez l’anglais ? La version anglaise de la vidéo est ici : youtu.be/1lDWiNXbFHU.
Sources
- Verizon – 2026 Data Breach Investigations Report (DBIR)
- Unit 42 – Threat Brief: Active Exploitation of PAN-OS CVE-2026-0257
- Rapid7 – Critical 0day in Oracle E-Business Suite exploited in-the-wild
- Apache – Log4j Security
- Help Net Security – Cl0p’s MOVEit attack tally surpasses 2,000 victim organizations
Vidéo générée avec NotebookLM à partir de sources sélectionnées par Pascal Froment.
Ces questions de dette technique et de fragilité des infrastructures dont nous dépendons, je les développe dans mon livre Où allons-nous ? (prospective jusqu’en 2040) : ce que coûtera demain l’entretien que nous négligeons aujourd’hui.
Ressources Wet & Sea Tech
- 📺 Abonnez-vous à la chaîne YouTube Wet & Sea Tech pour les prochains décryptages : youtube.com/@wetseatech
- 💼 Suivez-moi sur LinkedIn pour les analyses cyber-risque de la semaine : LinkedIn de Pascal Froment
- 🔐 À lire aussi : Compromission WordPress : autopsie d’une attaque invisible en 6 secondes
Cet article t'a été utile ? Le site, ONDE et Risky restent gratuits et sans pub grâce aux lecteurs. Un café ou un partage : les deux comptent.
